Piratage de la DGFiP : ce que dit vraiment le rapport de l'ANSSI (et ce que ça change pour les entreprises)
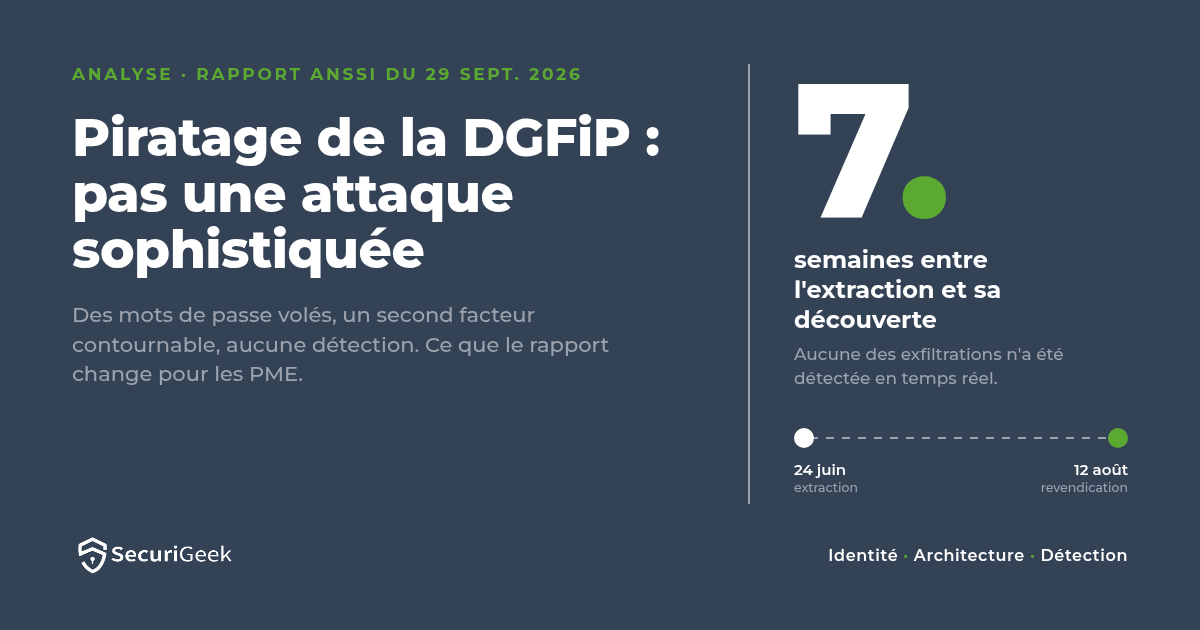
Rapport ANSSI du 29 septembre 2026 sur le piratage DGFiP : quelles données ont fuité, qui est prévenu, et les contrôles utiles à une PME.
Des réponses pour choisir une prestation, préparer un test et organiser la sécurité de votre PME. Retrouvez aussi nos analyses de l’actualité cyber.
Comparer le périmètre, les livrables et les modalités d’intervention.
Voir la prestationComprendre le rôle du RSSI externalisé aux côtés de votre équipe informatique.
Voir la prestationDéfinir ce qui sera testé, les autorisations et le suivi des corrections.
Voir la prestation
Rapport ANSSI du 29 septembre 2026 sur le piratage DGFiP : quelles données ont fuité, qui est prévenu, et les contrôles utiles à une PME.

Identité, données, journalisation et IA : les compétences clés en sécurité cloud pour contrôler les accès, protéger les informations et détecter les abus.
SecuriGeek rejoint le programme d’accélération du Village by CA Brie Picardie. Retrouvez le contexte de cette étape et nos fiches sur les sites officiels du réseau.

Quand faire appel à un RSSI à temps partagé ? Responsabilités, livrables, critères de choix et questions à poser avant de signer.

Objectif, périmètre, autorisations, exclusions et livrables : les éléments à réunir pour demander un devis de pentest comparable et exploitable.

Piratage impôts 2026 : la DGFiP a confirmé une fuite d’environ 678 000 usagers, revendiquée par ZeroBytes. Ce que ça change pour une PME.

Tour d’horizon été 2026 : impôts, Éducation nationale, SFR, Intermarché, Alaxione, SDIS. Confirmé vs revendiqué, et la feuille de route d’une PME.

Par où commencer en cybersécurité quand on dirige une PME ? Priorités, erreurs à éviter, plan d’action sur 30 jours et intérêt d’un audit cybersécurité PME.

Découvrez les composants essentiels d'un SOC performant : triage des incidents, centralisation SIEM et orchestration SOAR pour une défense proactive.

Un simple pare-feu ne suffit plus. Apprenez à segmenter votre réseau et à déployer des sondes NIDS pour une visibilité totale.

Dans un monde Cloud et Zero Trust, l'identité remplace le réseau. Sécurisez vos accès avec le MFA et le principe du moindre privilège.
Le modèle Zero Trust n'est plus réservé aux grandes entreprises. Guide pratique pour implémenter une architecture de confiance zéro adaptée aux PME françaises.

Le burnout des analystes SOC n'est pas une fatalité. Découvrez le Modèle du Capital Humain et les stratégies concrètes pour transformer votre SOC en moteur de croissance.

Biais de confirmation, ancrage, satisficing : découvrez comment vos raccourcis mentaux sabotent vos investigations et comment l'ACH peut vous en protéger.

Au-delà du buzzword marketing, découvrez les 7 piliers du DoD pour une architecture Zero Trust concrète : utilisateur, appareil, réseau, application, données, automatisation et visibilité.

NIS2 concerne de plus en plus d'entreprises françaises. Voici ce qui change vraiment pour une PME ou une ETI et comment lancer une trajectoire crédible.

Le bon prestataire ne se choisit pas sur un logo ou une promesse. Voici les critères concrets à examiner avant de signer.

Tarifs pentest, prix audit, TJM consultant, aides BPI — benchmarks concrets pour arbitrer votre budget cybersécurité PME en 2026.
Piratage de l’Éducation nationale (nuit du 25 juillet 2026) : le ministère confirme une intrusion sur un SI de formation. ZeroBytes revendique bien plus. Ce que ça change pour une PME.
Cyberattaque SFR (juillet 2026) : l’opérateur confirme un incident sur un outil de raccordements fibre. 2,1 millions de lignes : chiffre revendiqué, non confirmé par SFR.
Piratage Intermarché Drive (fin juillet – début août 2026) : 287 605 clients informés. Noms, adresses, fidélité — pas les IBAN. Ce que ça change pour une PME.
Alaxione fuite (août 2026) : un pirate revendique 6,8 millions de profils. La plateforme reconnaît une intrusion mais affirme un serveur de test. Distinguer les deux.
Cyberattaque SDIS été 2026 : le parquet confirme cinq services en juillet. Une seconde vague fin août est en partie confirmée (Bas-Rhin), le reste reste revendiqué.
L'offense informe la défense. Utilisez le framework MITRE ATT&CK et la Threat Intelligence pour anticiper les attaques.
Quand le périmètre tombe, le endpoint est la dernière ligne de défense. Maitrisez l'investigation numérique et l'analyse de logs.
Profitez du dispositif national pour financer jusqu'à 50% de votre audit de cybersécurité par un prestataire qualifié.
Le règlement DORA impose de nouvelles exigences de résilience numérique aux institutions financières européennes. Décryptage des obligations et calendrier de mise en conformité.
L'intelligence artificielle est une arme à double tranchant en cybersécurité. Analyse des nouvelles menaces générées par l'IA et des stratégies de défense adaptées.
Migration cloud réussie ne rime pas toujours avec sécurité. Les erreurs de configuration sont la première cause de brèches cloud. Voici comment les éviter.
Clean Room, infrastructure immuable, Shift-Left : découvrez comment les organisations performantes intègrent la sécurité dans leurs pipelines de déploiement continu.
Surface, Deep, Dark Web : démystifiez les couches d'Internet et découvrez comment l'OSINT transforme ces zones d'ombre en avantage défensif pour votre entreprise.
Le prix d'un pentest dépend du périmètre, des scénarios, des accès et des livrables. Voici comment comparer des devis à prestation équivalente.
Quand une entreprise veut mieux se protéger, elle n'a pas besoin de tout faire d'un coup. Elle a besoin du bon ordre.
Le risque ransomware se traite moins par slogans que par contrôle des accès, sauvegardes, détection et discipline opérationnelle.
MFA incomplet, délégations oubliées, partages trop ouverts, journaux peu exploités : les mêmes erreurs M365 reviennent partout.
Misconfiguration IAM, buckets publics, absence de logs... 95 % des incidents cloud viennent d'erreurs côté client. Voici ce qu'un audit sécurité cloud couvre, fournisseur par fournisseur.
Un SOC interne coûte plus de 300 000 €/an. Un SOC managé Sentinel démarre à 1 500 €/mois. Voici ce que ça couvre, combien ça coûte, et pourquoi NIS2 en fait une nécessité.
Absence de MFA, phishing, logiciels obsolètes, réseau plat... Les 10 failles les plus exploitées dans les PME françaises, avec le niveau de risque et l'effort de correction pour chacune.
Un pentest éprouve des scénarios d'attaque sur un périmètre autorisé. Un audit évalue des contrôles définis. Objectifs, livrables et critères pour choisir.
Combien coûte une cyberattaque à une PME en 2026 ? Tableau des chiffres vérifiés (ANSSI, Sénat, Asterès, CESIN, Amrae), avec la source de chaque donnée.
Si un sujet vous concerne déjà sur le terrain, le plus utile est souvent de le relier à votre contexte: exigence client, trajectoire NIS2, pentest à lancer ou remise à niveau M365.