SecuriGeek au Bercy de la Cyber 2026 : ce que les PME et ETI doivent retenir
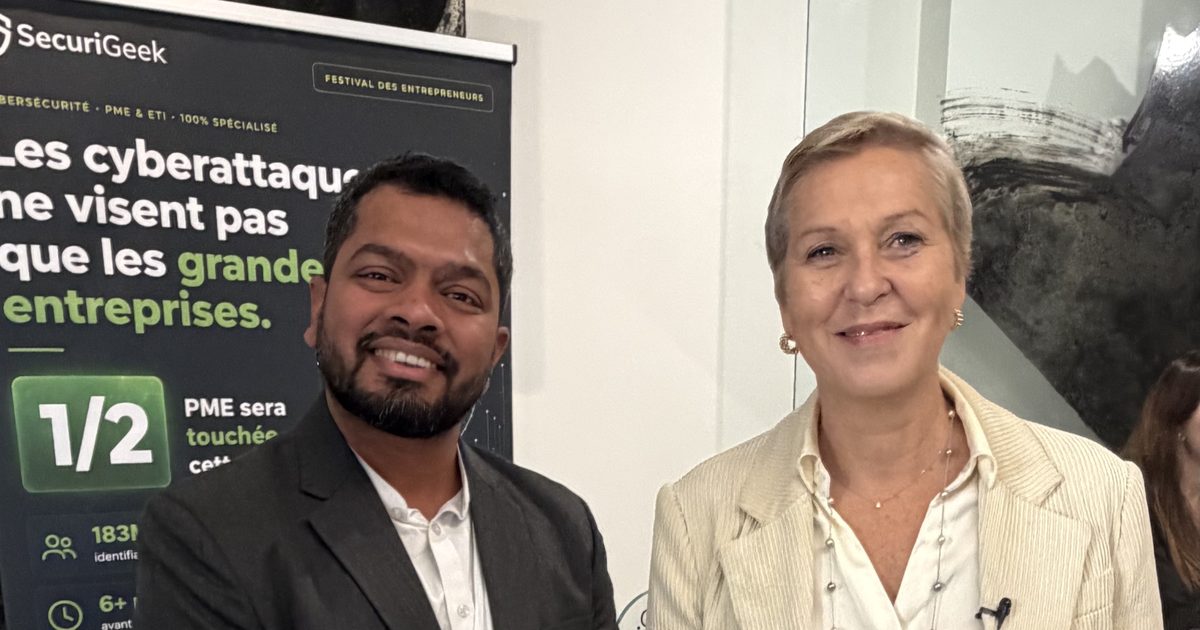
Le jeudi 29 octobre 2026, le ministère de l'Économie, des Finances et de la Souveraineté industrielle, énergétique et numérique a accueilli la première édition du Bercy de la Cyber. L'événement était organisé par Anne Le Hénanff, ministre déléguée chargée de l'Intelligence artificielle et du Numérique, avec Roland Lescure, ministre de l'Économie. SecuriGeek faisait partie des 25 start-up et petites entreprises françaises de cybersécurité qui tenaient un stand. Addy Sharma, fondateur de SecuriGeek, représentait l'entreprise.
Le Bercy de la Cyber en bref
La matinée a réuni des représentants des entreprises, des fédérations professionnelles, des collectivités et de la filière cyber. Au programme : trois tables rondes, une intervention de l'ANSSI (l'Agence nationale de la sécurité des systèmes d'information), puis un temps d'échange sur les stands.
Anne Le Hénanff a ouvert la journée. Roland Lescure est ensuite intervenu par vidéo : selon Alliancy, il a annoncé que 5 % des budgets informatiques des ministères seraient consacrés à la cybersécurité dès le budget 2027, avec un objectif de 10 % en 2030.
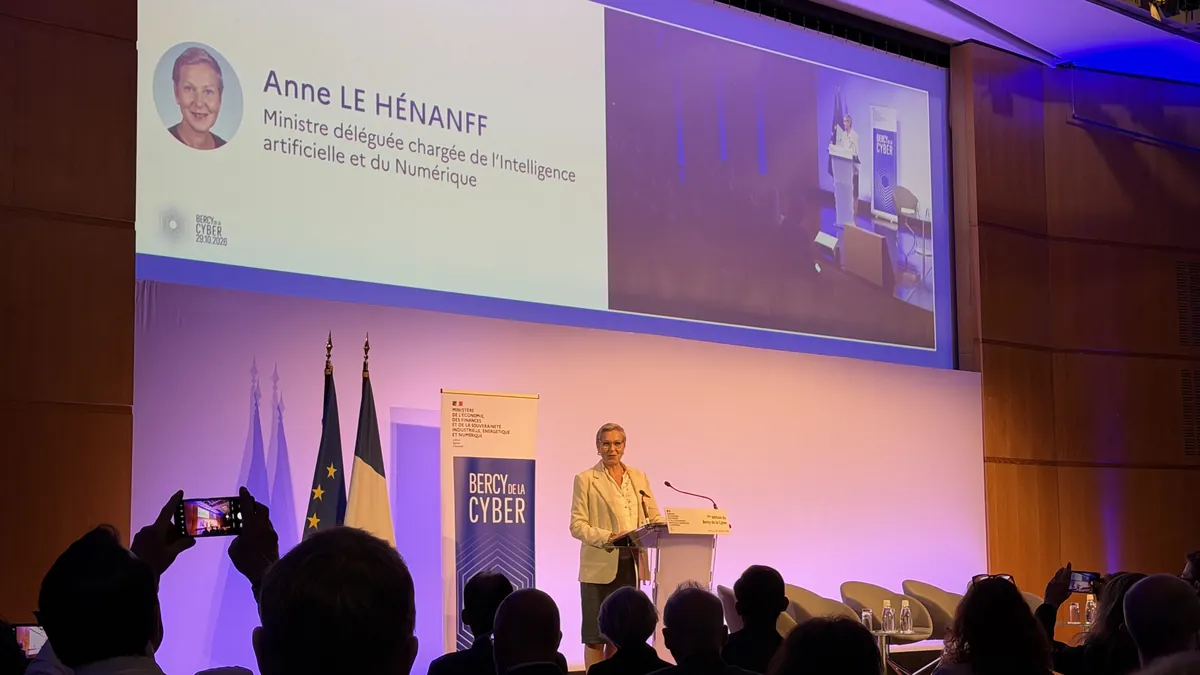
À retenir : l'État présente désormais la cybersécurité des petites entreprises comme un sujet national, pas comme une affaire de techniciens.
Table ronde 1 : l'hygiène numérique, premier rempart des TPE et PME
Autour de la table : l'U2P (Union des entreprises de proximité), représentée par François Blanchecotte, le Clusif, le dispositif national d'assistance aux victimes 17Cyber et les associations d'élus intercommunaux.
- La menace augmente. D'après une étude du Crédoc pour la Direction générale des entreprises, 39 % des TPE et PME ont subi au moins un incident de cybersécurité au cours des 12 derniers mois. Le piratage de comptes, le rançongiciel et la fraude aux paiements arrivent en tête.
- Quatre freins. Pour l'U2P, « dans les TPE, le chef d'entreprise doit tout faire » (propos rapportés par Alliancy). S'y ajoutent le manque de compétences, la sous-estimation des conséquences et la complexité des outils.
- Deux mesures d'abord. La double authentification (MFA) sur les comptes, et des sauvegardes réellement utilisables : savoir quelles données sont critiques, où elles sont gardées, combien de temps, et tester la restauration.
- Des aides existent. Le dispositif 17Cyber oriente les victimes vers un prestataire de proximité, la police ou la gendarmerie, et aide au dépôt de plainte. L'ANSSI propose aussi un premier diagnostic accompagné avec MonAideCyber. Les régions, Bpifrance et l'Union européenne financent des accompagnements.
- Les grands donneurs d'ordre ont un rôle. Les attaques passent de plus en plus par les sous-traitants. Les grandes entreprises peuvent demander un niveau de sécurité, un audit ou une cyber-assurance à leurs fournisseurs, et les aider à progresser.
- Côté collectivités, l'intercommunalité est présentée comme le bon échelon pour mettre en commun les moyens cyber des petites communes.
À retenir : commencer par la MFA et des sauvegardes testées, puis se faire accompagner. Inutile de tout faire d'un coup : il faut des priorités.
Keynote de l'ANSSI : l'état de la menace
Le général Stéphane Bajard, directeur général adjoint de l'ANSSI, a dressé l'état de la menace.
- La plupart des vols de données traités par l'ANSSI reposaient sur des attaques peu sophistiquées : identifiants réutilisés, données exposées, ou logiciels espions (« infostealers ») installés par un employé avec un outil gratuit, par exemple un convertisseur Word vers PDF.
- L'intelligence artificielle abaisse le niveau technique nécessaire pour attaquer.
- Le coût des attaques explose : celle qu'a subie Jaguar Land Rover a été estimée à environ 2 milliards de livres. Se protéger coûte moins cher que de subir.
- Avec NIS 2, environ 20 000 entités en France, réparties dans 18 secteurs, seront concernées. La direction devra approuver et suivre les mesures de sécurité, et les incidents importants devront être signalés rapidement à l'ANSSI. Pour s'y préparer, l'ANSSI met à disposition le Référentiel Cyber France (ReCyF) et des fiches pratiques.
À retenir : la sécurité informatique devient une responsabilité de la direction. Ce n'est plus seulement une question de conformité, mais de continuité de l'entreprise.
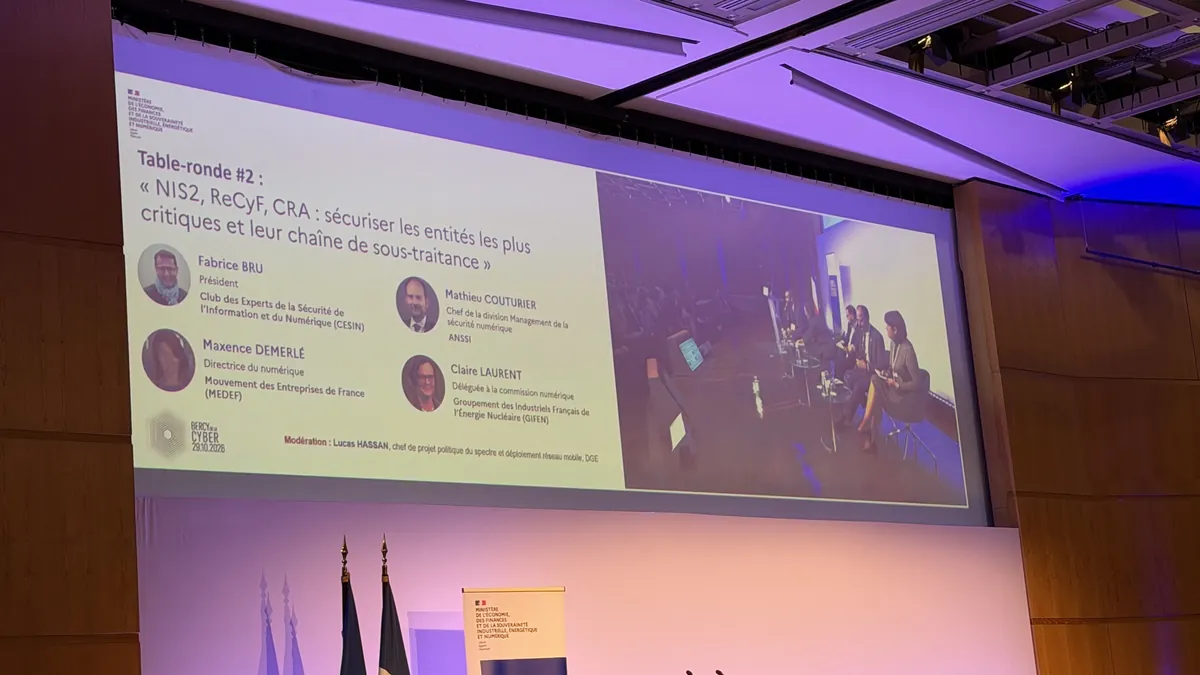
Table ronde 2 : NIS 2, ReCyF, CRA et chaîne de sous-traitance
Intervenants : Fabrice Bru, président du Club des experts de la sécurité de l'information et du numérique (CESIN) ; Mathieu Couturier, chef de la division Management de la sécurité numérique de l'ANSSI ; Maxence Demerlé, directrice du numérique du MEDEF ; Claire Laurent, déléguée à la commission numérique du GIFEN. Modération : Lucas Hassan, Direction générale des entreprises (DGE).
- NIS 2 n'est toujours pas votée en France. Selon le CESIN, des entreprises ont gelé leurs budgets de sécurité en attendant la loi.
- Le ReCyF devient la grille commune. L'ANSSI veut en faire le socle de référence, proportionné à la taille de l'entreprise. Une certification de maturité est en préparation : elle doit permettre à une PME de montrer ses efforts à ses clients, sa banque et son assureur.
- Le CRA (Cyber Resilience Act) impose depuis le 11 septembre 2026 aux fabricants de signaler les vulnérabilités activement exploitées de leurs produits.
- L'industrie a ses contraintes. Une usine ne se met pas à jour comme un serveur. Une adaptation du ReCyF aux systèmes industriels est en cours avec l'ANSSI.
- Le maillon faible, c'est la chaîne de sous-traitance. Tous les intervenants l'ont souligné. Le MEDEF a appelé les grands groupes à aider les plus petits.
À retenir : si vous travaillez pour un grand compte, attendez-vous à ce qu'il vous demande de justifier votre niveau de sécurité, probablement sur la base du ReCyF. Notre guide NIS 2 pour les PME fait le point.
Table ronde 3 : le secteur financier et DORA
Autour de la table : l'ACPR (Autorité de contrôle prudentiel et de résolution), la Fédération bancaire française, Orange Business et France Assureurs.
- DORA, le règlement européen sur la résilience numérique du secteur financier, s'applique depuis le 17 janvier 2025. Il repose sur quatre piliers : gouvernance, notification des incidents, tests, et gestion des prestataires informatiques.
- Une vingtaine de prestataires technologiques jugés critiques sont désormais supervisés directement au niveau européen.
- Les banques et assureurs saluent un cadre commun, mais jugent la déclaration des incidents trop lourde et craignent un empilement de textes entre DORA, NIS 2 et le CRA.
À retenir : si vous êtes prestataire d'une banque ou d'un assureur, les exigences contractuelles de sécurité vont continuer à se renforcer.
Clôture
En clôture, Anne Le Hénanff a rappelé que la cybersécurité relève de la responsabilité des dirigeants et que la réglementation n'est pas « l'alpha et l'oméga » de la protection (Alliancy). Elle a annoncé une prochaine édition consacrée à l'intelligence artificielle.
Sur notre stand
Addy Sharma tenait le stand avec Megha, Chief of Staff de SecuriGeek.
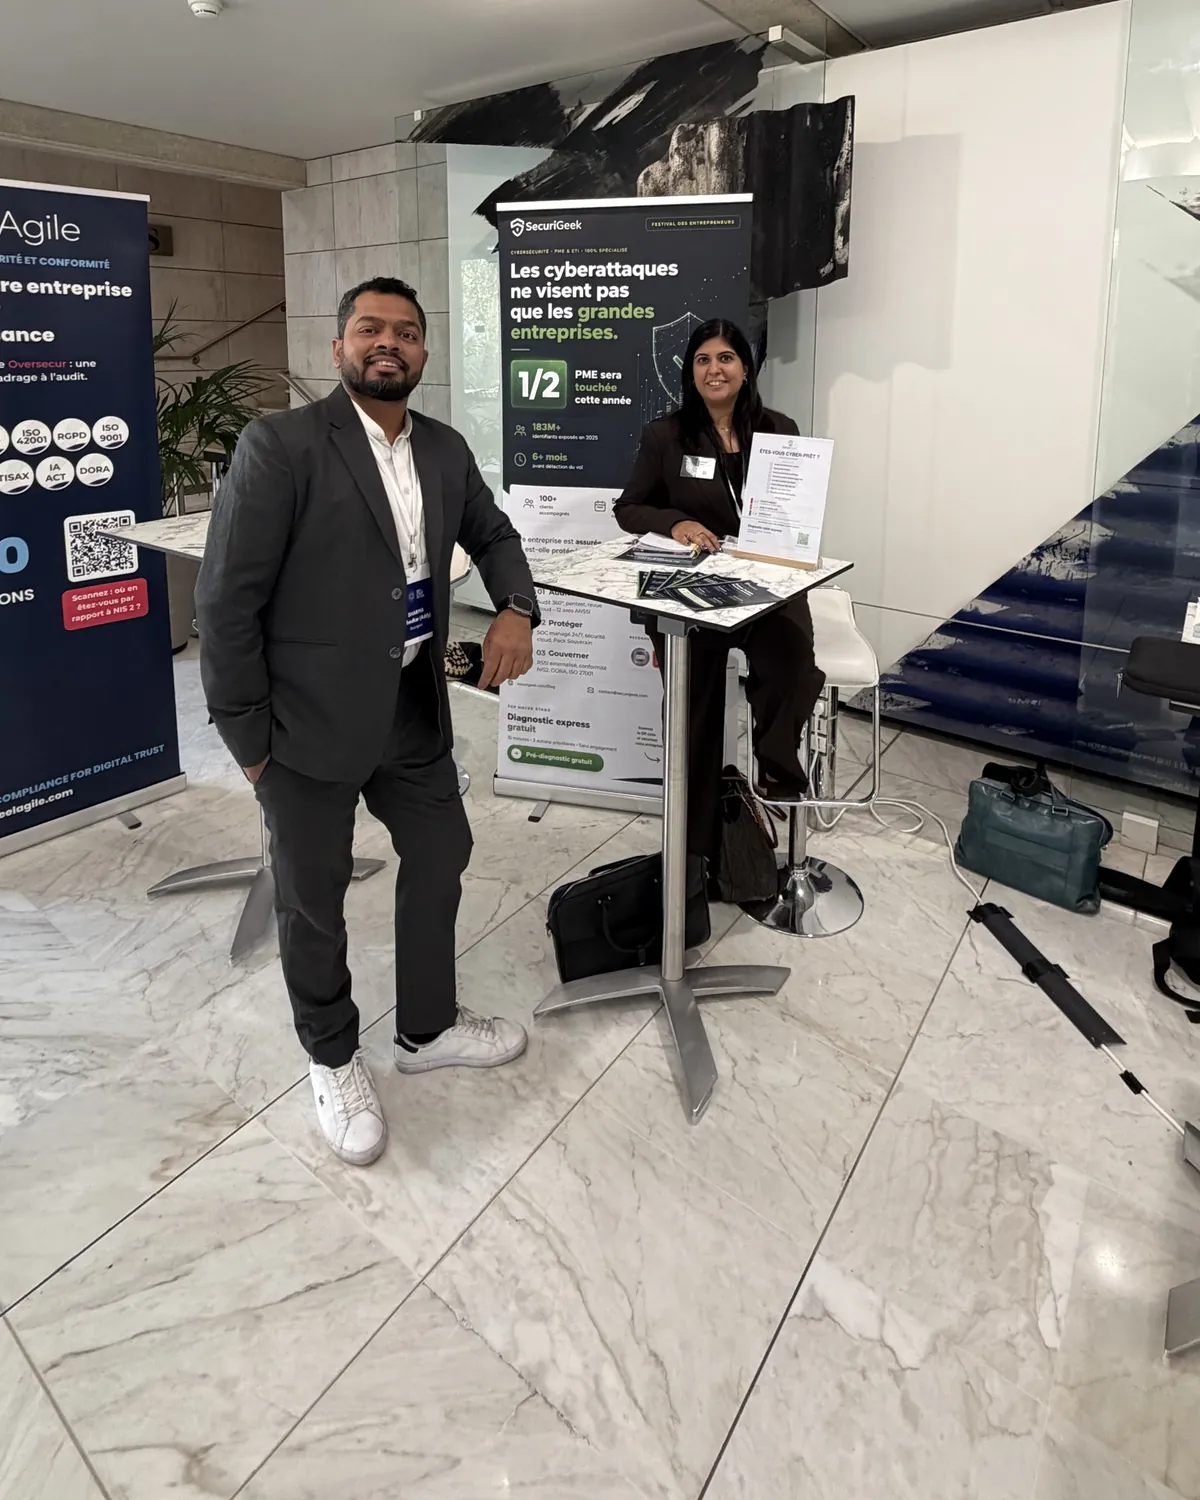
Pendant la séquence d'échanges, la ministre s'est arrêtée sur le stand SecuriGeek, accompagnée d'Aurélie Cotton, sa conseillère cybersécurité. Addy Sharma leur a présenté notre mission : rendre la cybersécurité accessible aux PME et aux ETI, avec trois leviers :
- l'automatisation et l'IA pour surveiller, détecter et corriger plus vite ;
- l'expérience de terrain acquise auprès de grandes organisations, pour prioriser ce qui compte vraiment ;
- des offres adaptées au budget d'une PME.
La journée a aussi permis de nombreux échanges, notamment avec Christophe Graignic (EDOS).
Merci à Anne Le Hénanff et Aurélie Cotton pour leur écoute, et au ministère de l'Économie pour cette première édition.
Ce que ça change pour une PME ou une ETI
- Activez la double authentification sur la messagerie, les outils cloud et les accès à distance.
- Vérifiez vos sauvegardes : savoir ce qui est sauvegardé, où, et faire un vrai test de restauration.
- Préparez-vous aux questions de vos clients. Avec NIS 2 et le ReCyF, les donneurs d'ordre vont demander des preuves à leurs fournisseurs.
- Désignez un responsable de la sécurité, interne ou externalisé, qui rende compte à la direction.
- Gardez le réflexe 17Cyber en cas d'incident, et portez plainte.
Questions fréquentes
Qu'est-ce que le Bercy de la Cyber ?
Quelles sont les deux premières mesures conseillées aux PME ?
Ma PME est-elle concernée par NIS 2 ?
Sources
Programme officiel : note aux rédactions du ministère de l'Économie n°1153 du 28 octobre 2026. Comptes rendus : Alliancy, 29 octobre 2026, U2P, 30 octobre 2026 et ZDNET, 30 octobre 2026.
SecuriGeek, cabinet de cybersécurité local à Montévrain (77), au cœur de Marne-la-Vallée. Membre de l'accélérateur Village by CA Brie Picardie, lauréat du Prix Croissance Go Invest Start-up 2026 de la CCI Paris Île-de-France, labellisé France Cybersecurity et soutenu par la Région Île-de-France.
Par où commencer ?
Nous vous aidons à faire le point et à fixer vos trois premières priorités, sans jargon.
Nous contacterFondateur, SecuriGeek