Une sécurité adaptée à votre entreprise
Cybersécurité pour PME et ETI
Nous vous aidons à comprendre vos risques et à choisir les mesures de protection adaptées à votre activité et à vos moyens.
Ils nous font confiance


Diag Cybersécurité BPI France
Secteurs d'Activité
Nous accompagnons les entreprises de tous secteurs
Secteur Public
Collectivités, administrations et organismes gouvernementaux
Banque & Assurance
Institutions financières et compagnies d'assurance
Santé
Hôpitaux, cliniques et établissements médicaux
Industrie
Sites de production, ETI industrielles et environnements OT
Retail & E-commerce
Commerce de détail et plateformes en ligne
Services Sociaux
Associations et organismes de services à la personne
Approche
Trois façons de renforcer votre cybersécurité
Choisissez un point de départ selon les besoins de votre entreprise.
Évaluer
Mesurez votre exposition avec un audit de maturité, des tests d’intrusion ou une revue de votre cloud, de vos accès et de vos applications.
Protéger
Détectez les menaces et réagissez avec un SOC managé 24/7. Renforcez aussi la sécurité de votre cloud et de vos opérations quotidiennes.
Gouverner
Organisez votre cybersécurité avec un RSSI externalisé. Préparez votre conformité NIS2/DORA et votre démarche ISO 27001.
Notre méthode
Des constats aux actions prioritaires
Nous définissons avec vous ce que la mission doit couvrir et les enjeux à examiner. L’évaluation fait ressortir les écarts à traiter. Nous vous les expliquons, puis établissons un plan d’action adapté à vos moyens.
Selon la mission, vous disposez d’un état des lieux et de recommandations classées par priorité. La feuille de route vous aide à décider des prochaines étapes et à suivre leur mise en œuvre avec vos équipes.
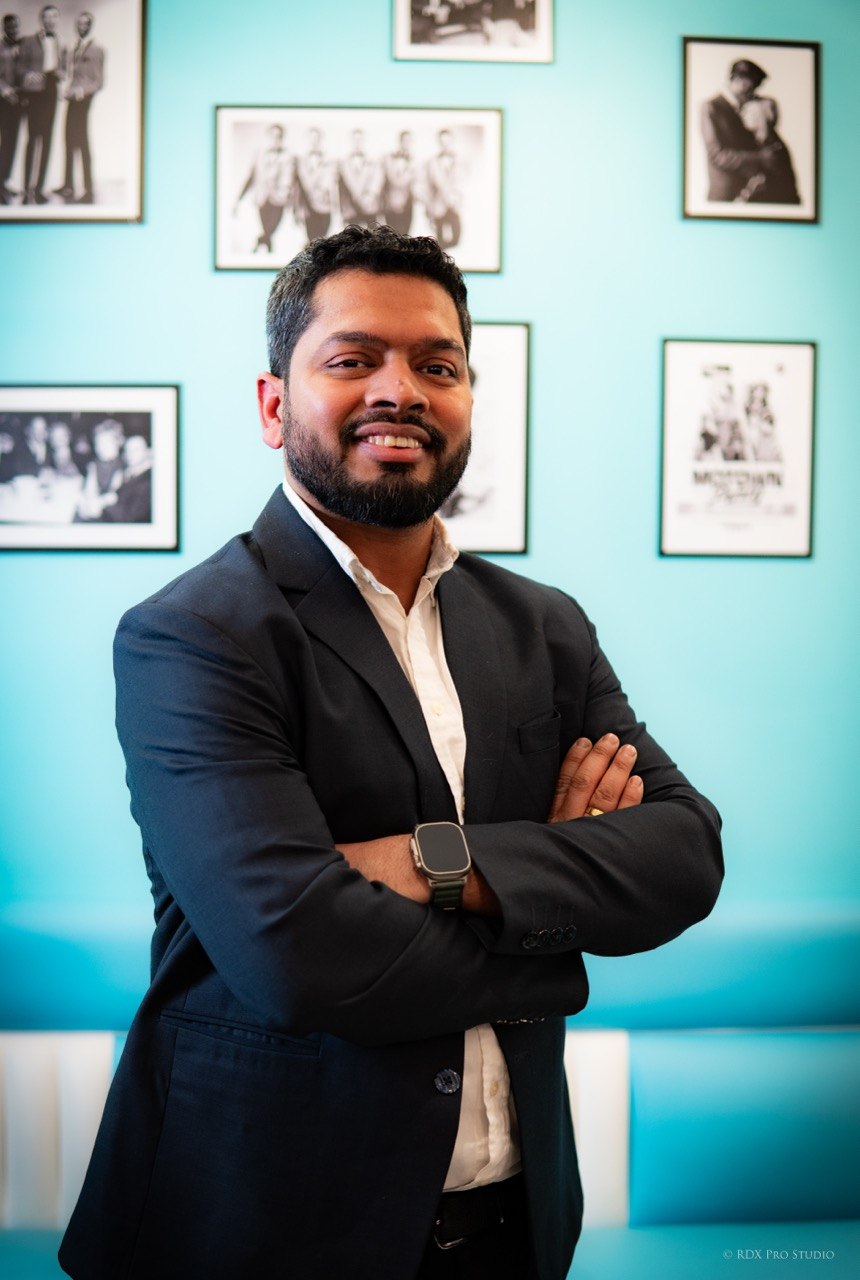
Le fondateur
Addy Sharma
Architecte en sécurité cloud et fondateur de SecuriGeek à Montévrain, Addy accompagne les PME et ETI dans leurs décisions de cybersécurité. Découvrez son approche et ses interventions publiques.
Rencontrer Addy SharmaDes guides pour décider
Choisir un audit, préparer un pentest ou organiser le pilotage de votre sécurité : commencez par la question qui vous concerne.

RSSI externalisé pour une PME : quand et comment le choisir ?
Quand faire appel à un RSSI à temps partagé ? Responsabilités, livrables, critères de choix et questions à poser avant de signer.

Préparer un pentest PME : le cahier des charges utile
Objectif, périmètre, autorisations, exclusions et livrables : les éléments à réunir pour demander un devis de pentest comparable et exploitable.
Pentest vs Audit de Sécurité : Quelles Différences et Lequel Choisir ?
Un pentest éprouve des scénarios d'attaque sur un périmètre autorisé. Un audit évalue des contrôles définis. Objectifs, livrables et critères pour choisir.

Cybersécurité PME : par où commencer quand on dirige une entreprise ?
Par où commencer en cybersécurité quand on dirige une PME ? Priorités, erreurs à éviter, plan d’action sur 30 jours et intérêt d’un audit cybersécurité PME.